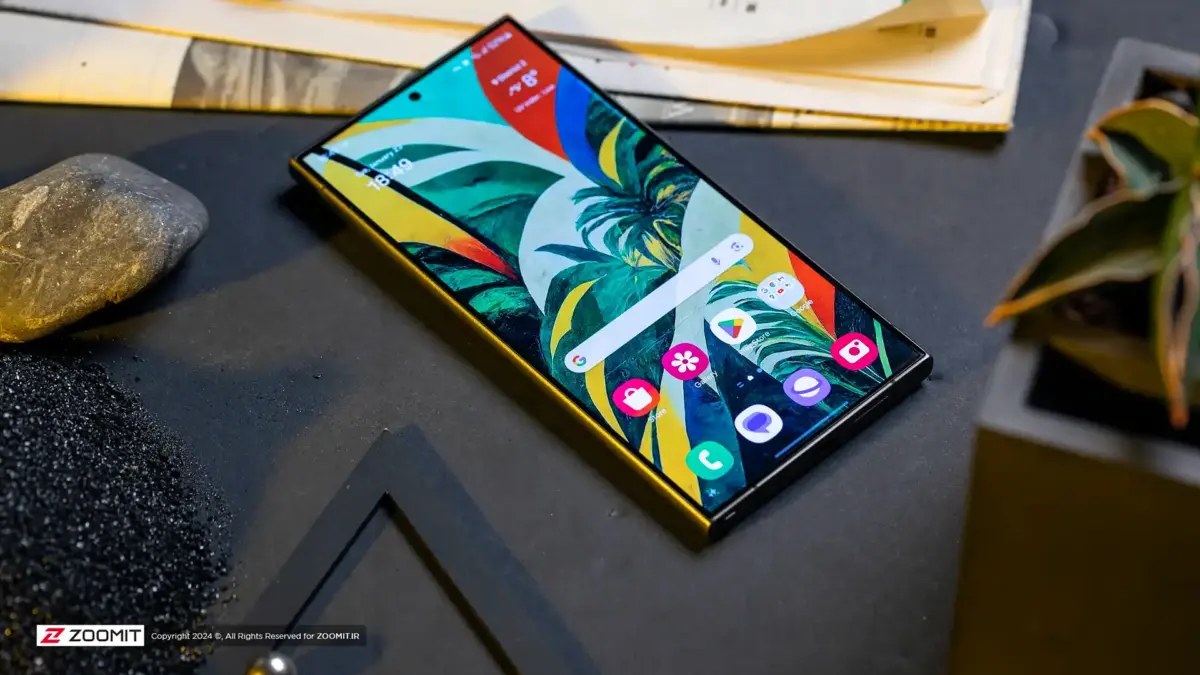
به گزارش توفان، یک پیامک مهندسیشده میتواند اتصال مخابراتی گوشیهای اندرویدی را مختل کند، بدون اینکه کاربر چیزی را باز کند یا روی لینکی بزند. مارک بلاژیک، پژوهشگر امنیتی، این نقص را در گوشیهای مجهز به اندروید ۱۲ و نسخههای جدیدتر کشف کرده است. پیام از نوع WAP Push است و ساختار پردازش پیامهای مخابراتی را با خطای اساسی روبهرو میکند.
اندروید بهجای نمایش پیام دریافتی در صندوق ورودی، محتوای آن را در پسزمینه پردازش میکند. همین خطا باعث قطع تماسهای صوتی در حال انجام و از دست رفتن موقت پوشش شبکه تلفن همراه میشود. اگر پیامها تکرار شوند، دستگاه بهطور کامل از کار میافتد و به تعمیرات فنی تخصصی نیاز پیدا میکند.
تفاوت با فیشینگ مرسوم
نکته کلیدی این روش، بینیازی کامل آن به اقدام کاربر است. در فیشینگ معمولاً کاربر باید روی لینک بزند یا فایلی را باز کند، اما اینجا هیچ اقدامی لازم نیست. بررسیها نشان میدهد گوشی گوگل و گوشی سامسونگ در معرض این آسیب قرار دارند، هرچند همه مدلهای مجهز به اندروید ۱۲ به بعد آسیبپذیرند.
چه کسانی هنوز در خطرند؟
گوگل ابتدا در اردیبهشتماه گزارش اولیه را رد کرد، اما در نهایت با ارائه بهروزرسانی امنیتی ماه اکتبر (مهر و آبان) برای اندروید ۱۴ و نسخههای جدیدتر مشکل را برطرف کرد. این بهروزرسانی ۲۰ الگوی بالقوه مخرب را شناسایی و پیش از پردازش حذف میکند. با این حال، گوشیهای مجهز به اندروید ۱۳ و نسخههای قدیمیتر همچنان در معرض این رخنه باقی میمانند.
اعداد کلیدی این رخنه
- اندروید ۱۲: نخستین نسخهای که آسیبپذیری در آن دیده شده است.
- ۲۰ الگو: تعداد الگوهای بالقوه مخربی که بهروزرسانی اکتبر شناسایی و حذف میکند.
- اندروید ۱۴: نسخهای که بهروزرسانی امنیتی برای آن و نسخههای جدیدتر عرضه شده است.
منبع: زومیت
💬 دیدگاهها
هنوز دیدگاهی ثبت نشده. اولین نفر باشید.